在当今这个互联网时代,数据已成为企业运营的重要资源。如何保护这些宝贵的信息资产不被破坏、泄露或滥用,成为每一个企业管理层亟须解决的问题。在这其中,安全运维成为了企业不可或缺的‘护城河’。
随着5G、物联网、人工智能等新技术的应用,业务的数字化转型正在加速推进。与此同时,网络安全风险也在不断增加。网络攻击手段层出不穷,从简单的DDoS攻击到复杂的APT(高级持续性威胁)入侵,这些都对企业的正常运营产生了巨大影响。如何在纷繁复杂的技术环境中保障系统的安全性呢?
首先,安全运维的核心在于构建全面的防护体系。这不仅涉及技术层面的安全措施,还涵盖了管理制度和操作流程。通过建立风险评估机制、定期进行安全审计等方式,企业可以及时发现并修补潜在的安全漏洞。比如,定期渗透测试能够帮助找到系统中的隐藏问题,从而提前采取防范措施。
其次,加强员工的信息安全意识也是至关重要的一环。很多时候,看似简单的误操作或点击未知链接,却有可能给整个企业带来不可挽回的损失。因此,组织内部应开展常态化信息安全教育和培训活动,提高所有人员的安全风险识别能力。
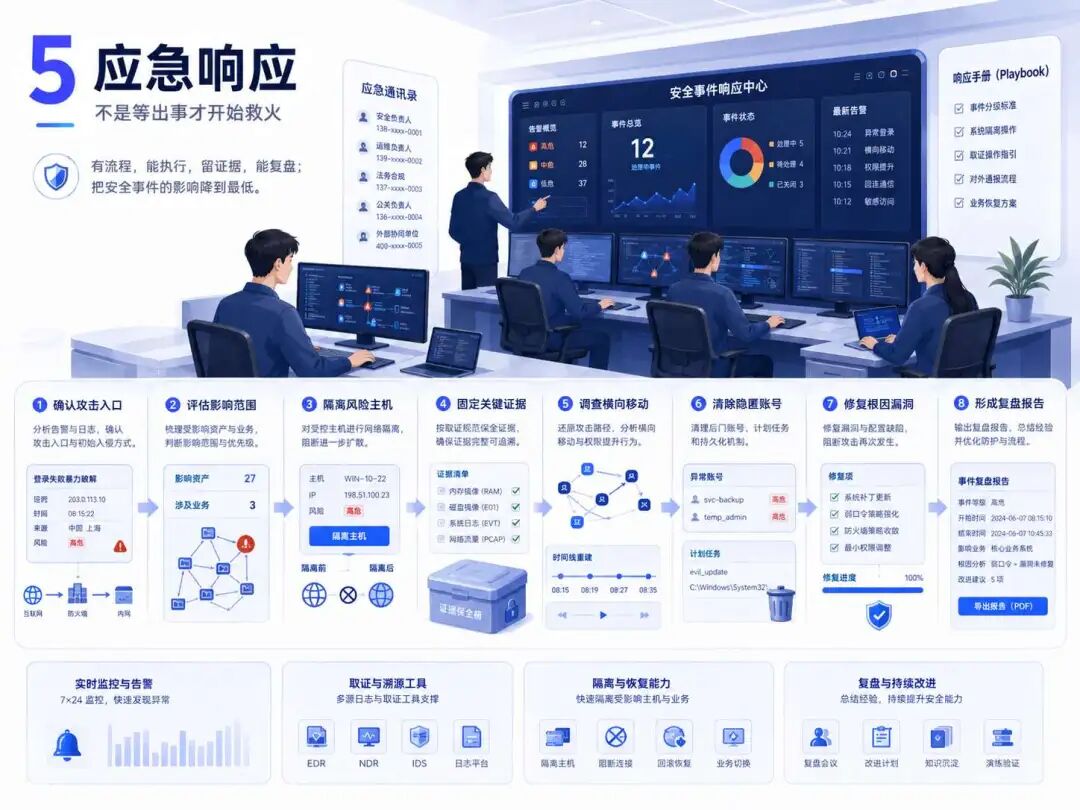
再者,在面对复杂多变的网络威胁时,一个灵活高效的应急响应机制同样必不可少。当安全事件发生后,能否快速做出反应并妥善处理,直接关系到企业能否最大限度地减少损失。为此,应制定详细的应急预案,并定期组织演练,确保关键时刻能够协调各方力量迅速展开行动。
综上所述,在数字化转型的浪潮中,安全运维不再是可有可无的补充措施,而是直接影响企业生存发展的关键因素之一。只有建立起科学合理的管理体系和扎实的技术基础,才能在信息时代的竞争中立于不败之地。